Dans un logiciel RH, l'accès à une donnée n'est pas un oui ou un non. La même opération peut être autorisée sur soi, sur son équipe, sur un département, sur plusieurs entités légales ou sur toute l'entreprise. Le modèle de Lucca représentait tout cela, du cas simple aux configurations multi-applications, temporaires ou sensibles. Sa souplesse débordait sur l'administrateur : pour configurer, il devait reconstruire le modèle dans sa tête. Le brief était de simplifier l'écran des rôles.
Cinq moments où le modèle faisait mal
Le mémo du Customer Success décrivait les irritants moment par moment. J'ai cherché le problème dans le cycle de vie d'un client plutôt que dans l'écran.
- À la création d'une instanceIl faut une doctrine, et il n'y en avait pas.
- À l'ajout d'une applicationIntégrer ses permissions dans les rôles existants était assez fastidieux pour qu'on crée à la place un rôle par utilisateur. Chaque application vendue ajoutait de la dette de configuration : le coût du cross-sell.
- Au remplacement d'un salariéIl faut un objet d'exception, et le seul disponible ressemblait à un rôle normal.
- À l'arrivée d'un membre du CSEMême chose : une exception sans objet pour la porter.
- À l'audit« Pourquoi cette personne voit-elle cette donnée ? » coûtait plus cher à répondre que la configuration n'avait coûté à faire.
Un chiffre du Customer Success a donné la cible : dans à peu près neuf cas sur dix, un utilisateur aurait eu besoin d'un seul rôle. Le chemin nominal se conçoit donc autour d'un seul rôle, et les exceptions à côté.
Le modèle, en deux objets
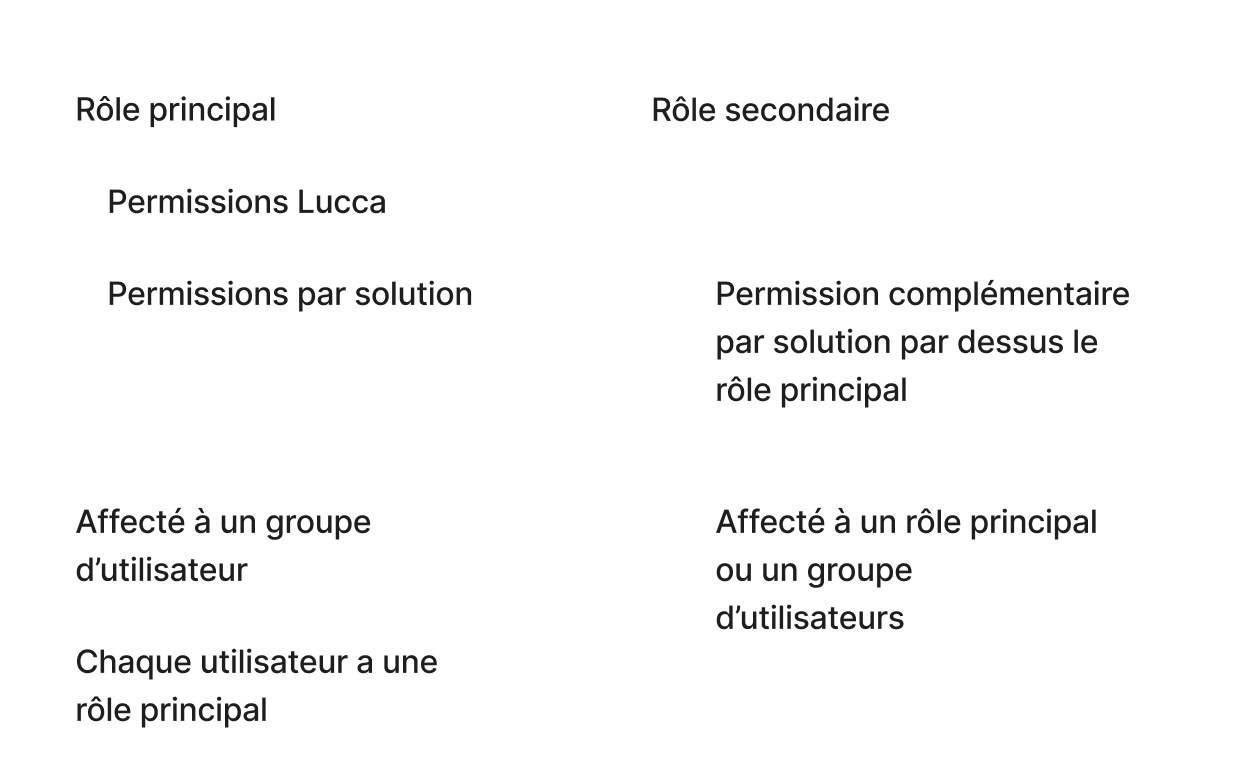
Les objets techniques restent les mêmes, donc la migration reste abordable sur des milliers d'instances. Ce qui change, c'est à quoi sert chacun, et un attribut nouveau : la criticité.
Une friction proportionnelle au risque
Le libellé d'une permission décrivait une action, pas tout ce à quoi elle ouvrait l'accès : une permission pouvait sembler juste pour un besoin métier et exposer des données personnelles. Plutôt qu'espérer que l'administrateur s'en souvienne, l'interface change de comportement avec le risque.
Les garde-fous suivent l'effet d'une action, pas l'écran par lequel on arrive : un import CSV passe les mêmes validations que l'action équivalente dans l'interface, sinon l'écran est sûr et le système ne l'est pas. Les configurations historiques dont la criticité ne peut pas être déduite restent en « inconnu », moins confortable qu'une classification automatique, mais la seule qui ne fasse pas mentir le système.
Installer une application sans créer de dette
Et l'investigation se retourne : une vue des habilitations qui part d'une personne et remonte aux sources de ses droits, des journaux lisibles par utilisateur, par rôle et par permission, un diagnostic qui signale les grandes populations exposées et les rôles quasi redondants.
Ce que ça a donné
Une vision et une doctrine écrites en 2025, pour un usage en 2026.
L'architecture d'usage cible, le guide des rôles écrit à trois avec la task force, partagé entre le Produit, le Customer Success et les clients, les wireframes des parcours de friction et de la vue des habilitations, et la stratégie de migration. Le roadshow interne de juin l'a présenté aux équipes. Deux points restaient ouverts à la fin de mon intervention : la découverte du module de diagnostic, et le traitement des rôles à criticité inconnue. Les mesures sont définies, pas encore relevées : la part d'utilisateurs avec un seul rôle principal, les accès temporaires encore présents après une mise en production, le temps pour répondre à « pourquoi ce droit ».
Les livrables de la refonte appartiennent à Lucca. La seule pièce de mes fichiers est la note ci-dessus.